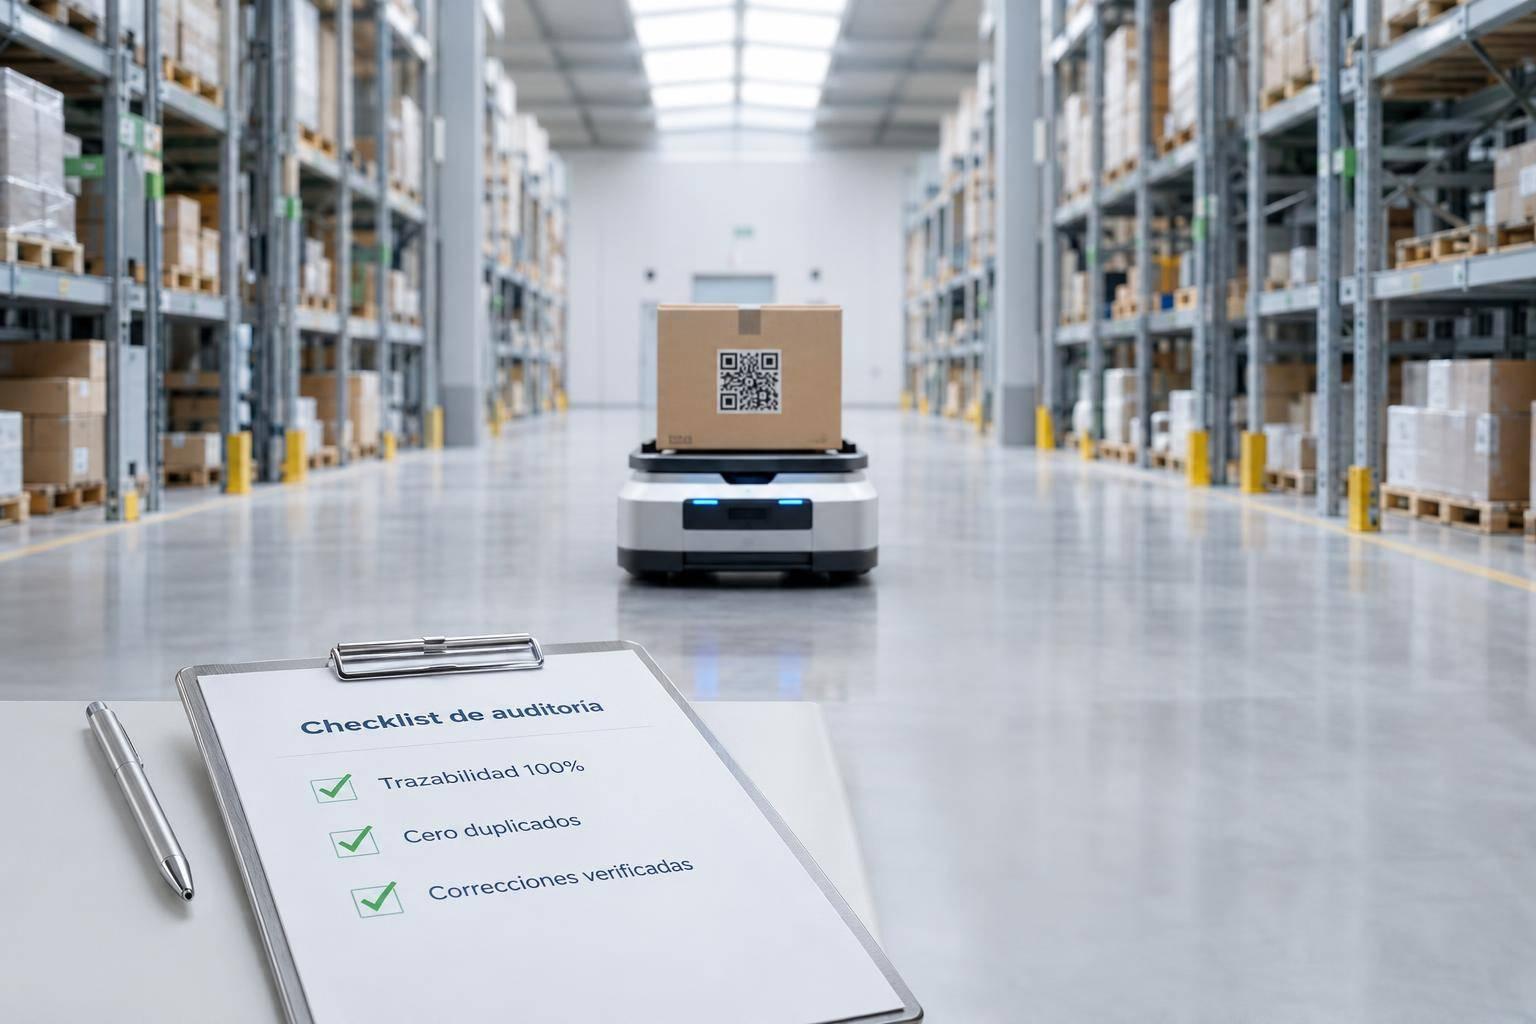
No habilito un robot logístico si queda una falla crítica de seguridad pendiente. Antes de aprobarlo, exijo pruebas con criterios definidos: 100 % de trazabilidad, cero duplicados de stock y ningún error crítico pendiente.
En esta checklist reviso con vos:
Mi regla de cierre es simple: <u>marcar casilleros no alcanza</u>. Para decidir si el sistema puede operar, verifico las pruebas y las correcciones; solo acepto restricciones para limitaciones no críticas.
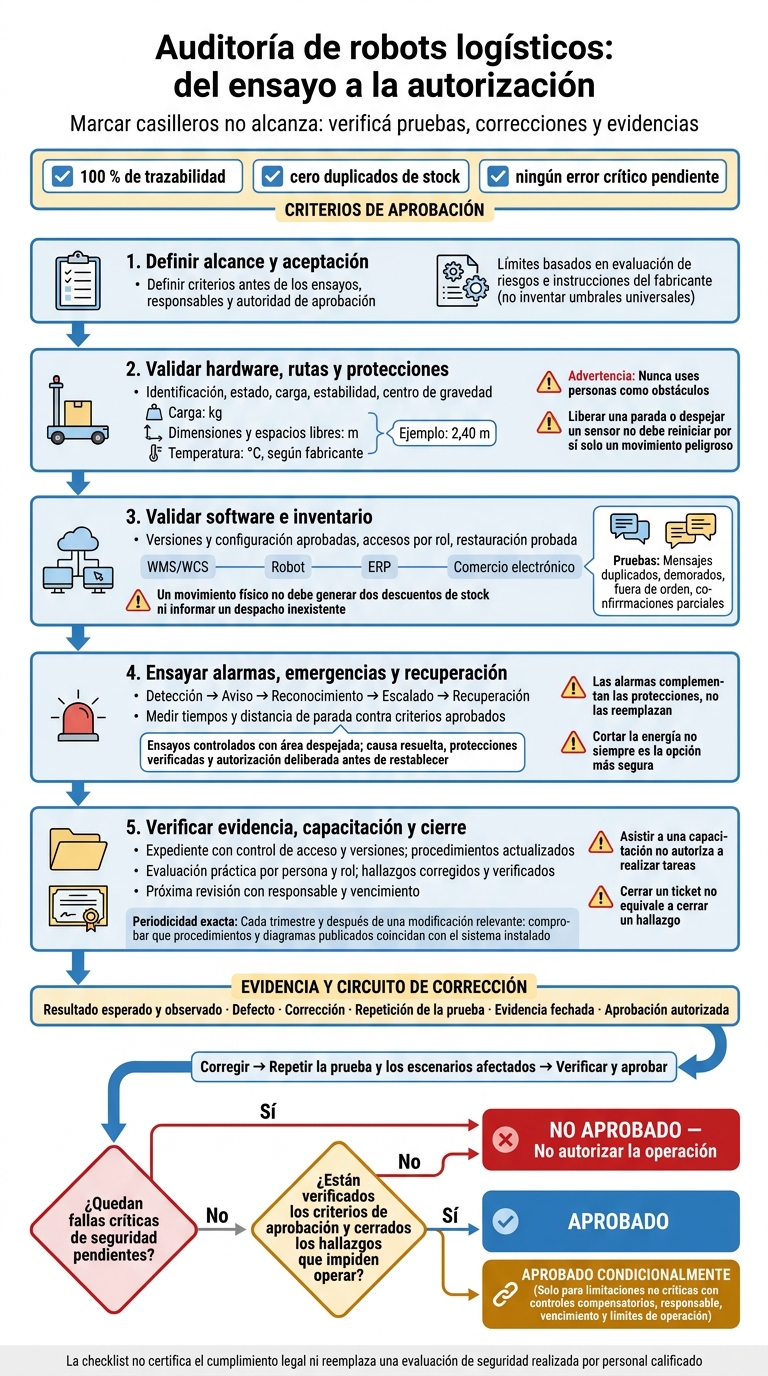
Auditoría de robots logísticos: del ensayo a la autorización
Compará la identificación, el modelo y el número de serie con la documentación técnica. Revisá chasis, ruedas, frenos, sensores, accesorios y protecciones. Buscá desgaste, golpes, suciedad y modificaciones sin autorización.
Verificá que el peso de la carga en kg, su estabilidad y el centro de gravedad respeten los límites del fabricante, también al girar, frenar y transferir mercadería. Comprobá dimensiones, pendientes y espacios libres; registrá las dimensiones y los espacios libres en m.
Antes de habilitar la operación, revisá el estado físico de las baterías y los cargadores. Comprobá compatibilidad eléctrica, conectores, cables, ventilación y protección contra impactos. Registrá la temperatura en °C y comparala solo con el rango del fabricante. Investigá cualquier hinchazón, fuga o calentamiento.
Revisá el mantenimiento y el procedimiento de aislamiento y bloqueo/etiquetado. Este debe identificar las energías peligrosas, controlar la energía almacenada y verificar un estado seguro antes de intervenir.
Recorré todo el trazado con el plano aprobado. Medí pasillos, cruces, espacios junto a estanterías, dársenas de carga y estaciones de carga. Registrá las medidas con formato argentino:
2,40 m
Revisá pisos, pendientes, obstáculos y salidas de emergencia. Probá barreras, puertas e interbloqueos, también ante una pérdida de alimentación.
Verificá la señalización, los límites de velocidad y las distancias de separación según el frenado probado y la evaluación de riesgos. Si corresponde a tu equipo, consultá ISO 3691-4:2023 y verificá sus actualizaciones. Confirmá por separado los requisitos argentinos con personal de Higiene y Seguridad con las competencias necesarias.
Con personal capacitado y un procedimiento aprobado, comprobá que cada parada de emergencia sea accesible, esté identificada y detenga el equipo previsto. Diferenciá esta función del frenado operativo y de la parada protectora.
Probá la detección de personas y obstáculos con elementos de prueba adecuados, sin exponer personas. Verificá que el equipo se detenga dentro de la distancia validada para la carga, la velocidad y la superficie ensayadas.
Confirmá que liberar una parada o despejar un sensor no reinicie por sí solo un movimiento peligroso. Verificá las condiciones seguras y la orden deliberada de reinicio correspondiente.
Para cada ensayo, registrá el resultado esperado y el observado, el defecto, la corrección y la repetición de la prueba. Adjuntá fotos fechadas del antes y después, junto con los registros de control. Ante un reinicio inesperado, suspendé la función afectada hasta verificar la corrección.
Con el hardware y las rutas validadas, revisá el software y las integraciones que permiten seguir cada tarea y transacción.
Antes de autorizar la operación, compará la configuración aprobada con lo instalado: firmware, software de flota, WMS/WCS, ERP y APIs. Incluí bases de datos, red, mapas y parámetros de seguridad. Comprobá que la flota permita mantener la trazabilidad, conciliar datos y recuperar el servicio sin duplicar stock. Guardá las notas de versión, los defectos conocidos y las pruebas asociadas. Cada excepción debe tener un responsable y una fecha de vencimiento. Dejá claro qué controla el robot y qué depende del gestor de flota o de las aplicaciones.
Verificá que cada usuario tenga una identidad individual, permisos por rol y cuentas de servicio separadas por integración. Revisá la autenticación multifactor donde esté disponible, el vencimiento del acceso remoto y que los secretos queden fuera del código y los registros. Cada cambio debe indicar quién lo solicitó, su aprobación, los valores anteriores y nuevos, las pruebas y el plan de reversión.
Exigí una restauración probada, no solo un respaldo disponible. Comprobá que permita recuperar mapas, configuraciones, credenciales, colas y transacciones sin duplicar tareas.
Ensayá con las cargas mínima y máxima previstas. Probá prioridades, rutas, zonas restringidas, velocidad, acoplamiento y cargadores, además de los cruces compartidos y el posicionamiento. Incluí situaciones con robots bloqueados y estaciones fuera de servicio. Registrá el robot, la misión, las versiones de software y mapa, la duración y cualquier intervención del operador. Definí los límites aceptables antes del ensayo.
Interrumpí la comunicación de forma controlada y reiniciá el gestor de flota. Comprobá que se respeten los tiempos de espera y el estado seguro aprobado: detenerse, conservar la tarea o reasignarla, según corresponda. Revisá los límites de reintentos y la persistencia de las colas. Cuando vuelva el servicio, ninguna orden pendiente debe ejecutarse sin la conciliación y autorización previstas.
Seguí una orden controlada desde el WMS y el WCS hasta el robot, el ERP y el sistema de comercio electrónico. Compará identificadores, SKU, ubicación, cantidades, estados y marcas de tiempo. Definí qué sistema es la fuente de verdad para cada dato.
Probá mensajes duplicados, demorados o fuera de orden, transacciones rechazadas, confirmaciones parciales y webhooks fallidos. Verificá las claves de idempotencia, que las excepciones sean visibles y que la conciliación se complete antes del cierre. Un movimiento físico no debe generar dos descuentos de stock ni informar un despacho inexistente.
Conservá solicitudes, respuestas y registros inmutables, con relojes sincronizados, para asegurar la trazabilidad. Para la auditoría local, usá DD/MM/AAAA HH:mm e indicá la zona horaria. Fijá como criterios de aprobación 100 % de trazabilidad, cero duplicados y ningún error crítico pendiente.
Antes de la puesta en marcha y durante las revisiones periódicas, comprobá que las señales, las alarmas y las respuestas de emergencia puedan rastrearse en una auditoría. Con el hardware, el software y las integraciones ya validados, verificá cómo se informan y escalan los eventos críticos. Estas comprobaciones no reemplazan las protecciones físicas ni el control de software.
Prepará una matriz con estos estados: operación normal, carga, batería baja, bloqueo de ruta, detección de personas, parada, pérdida de comunicación y falla crítica. En cada caso, verificá luces, sonidos y mensajes desde los puestos reales de trabajo, también con ruido operativo. El mensaje debe identificar el robot, la ubicación, la condición y la acción requerida, incluido el reinicio si corresponde. Una señal activa no demuestra que el robot esté seguro: las alarmas complementan las protecciones, no las reemplazan.
Seguí cada alarma desde que se genera hasta su cierre. Revisá su prioridad, destinatario, plazo, reconocimiento, escalado y autoridad de restablecimiento. Las alarmas críticas no deben poder descartarse sin dejar un registro exportable. Ese registro debe incluir marcas de tiempo sincronizadas, robot, código de alarma, ubicación, destinatario, reconocimiento, acciones tomadas y autoridad de restablecimiento.
Una vez validadas las alarmas, probá la respuesta operativa ante fallas con ensayos controlados.
Antes de cada ensayo, definí el peligro, la condición inicial, el estado seguro esperado, el criterio de aceptación, el responsable y el observador. Incluí eventos de emergencia, pérdida de energía, red o control de flota, falla de sensores, incendio, persona atrapada, riesgo de colisión e incidente de carga.
Usá simulaciones o métodos aprobados, con el área despejada. Nunca uses personas como obstáculos. Los criterios deben basarse en la evaluación de riesgos, las instrucciones del fabricante y los requisitos aplicables, como ISO 3691-4 o ANSI/A3 R15.08.
Asigná funciones a operación, supervisión, mantenimiento y respuesta a emergencias. Verificá el aislamiento del área, el control de acceso y la recuperación con herramientas autorizadas. Comprobá también que la carga esté estabilizada y que se aplique bloqueo y etiquetado cuando corresponda.
Cortar la energía no siempre es la opción más segura: puede agravar los efectos de la inercia o provocar una caída de carga. Por eso, verificá la secuencia de parada definida por el fabricante cuando corresponda. Para restablecer el equipo, exigí que la causa esté resuelta, que las protecciones estén verificadas y que haya una autorización deliberada desde una posición segura.
Registrá los tiempos de detección, aviso, reconocimiento, escalado y recuperación, además de la distancia de parada, la estabilidad de la carga, la comunicación y los desvíos. Compará cada valor con el criterio aprobado, sin adoptar tiempos universales.
Guardá las mediciones originales, los instrumentos utilizados, los registros, los videos, las condiciones del ensayo y los testigos. Si una prueba falla, vinculá el hallazgo con un responsable, un plazo y una acción correctiva. Repetí la prueba y los escenarios afectados antes de aceptar la corrección mediante una revisión autorizada.
Dejá estas mediciones listas para el registro de inspección y la decisión de aptitud operativa, junto con la evidencia fechada que se revisará en la inspección.
Una vez verificadas las pruebas, las alarmas y las correcciones, armá el expediente final de auditoría con la evidencia reunida. Organizá los archivos en un repositorio con control de acceso y versiones:
Registrá el título, ID, responsable, versión, aprobación, retención, ubicación y permisos de cada documento. Cada trimestre y después de una modificación relevante, comprobá que los procedimientos y diagramas publicados coincidan con el sistema instalado. La documentación debe reflejar el sistema completo.
Usá la evidencia reunida para comprobar quién puede operar, mantener o supervisar el sistema. Llevá una matriz por persona y rol que cubra operación, mantenimiento, programación o control, supervisión, contratistas, respuesta a emergencias y personas que ingresen a zonas robotizadas.
Para cada persona, indicá el alcance y las restricciones de sus tareas, la fecha de capacitación, el instructor o proveedor, los contenidos, la evaluación práctica y el vencimiento o refuerzo.
La capacitación debe cubrir operación normal, interacción con peatones, alarmas, carga, recuperación manual, paradas de emergencia, aislamiento de energía, reporte de defectos y anulaciones prohibidas. Asistir a una capacitación no autoriza a realizar tareas: exigí una demostración práctica segura antes de asignar trabajo independiente.
Programá la próxima revisión según el riesgo, las horas de uso y las instrucciones del fabricante. Adelantala si hay incidentes, cambios o alarmas repetidas. Contemplá también cuasi incidentes, fallas de parada de emergencia, paradas prolongadas y actualizaciones de seguridad del fabricante. Cada revisión y capacitación pendiente debe tener un responsable, un vencimiento y una vía de escalamiento.
Con la documentación y la capacitación cerradas, definí si el sistema está apto para operar y bajo qué restricciones. Comprobá que los cambios implementados figuren en el registro único, junto con su impacto, aprobación y plan de reversión.
Para cerrar un hallazgo, exigí la corrección documentada, la actualización del riesgo o del procedimiento cuando corresponda, evidencia de verificación, recapacitación, repetición de la prueba original y aprobación de seguridad u operaciones. Cerrar un ticket no equivale a cerrar un hallazgo.
En el acta final, incluí:
Registrá el resultado como aprobado, aprobado condicionalmente o no aprobado. La documentación por sí sola no habilita la operación: la decisión depende del cierre verificado de los hallazgos que impiden operar.
Las restricciones solo pueden cubrir limitaciones no críticas. Deben contar con controles compensatorios, responsable, vencimiento y límites de operación. No autorices la operación si quedan fallas críticas de seguridad pendientes.
La checklist completa no certifica el cumplimiento legal ni reemplaza una evaluación de seguridad realizada por personal calificado. Si el riesgo o la complejidad superan la capacidad interna, pedí una revisión especializada antes de habilitar la operación.
Evaluá cómo afecta la falla a la operación, al cliente y a la integridad del sistema. Es crítica si bloquea funciones esenciales, genera duplicados, compromete la seguridad, la trazabilidad o la integridad financiera, o impide cumplir con las entregas. Resolvela antes de avanzar.
Gestioná las limitaciones menores con umbrales ajustables y reglas de negocio. Usá una matriz de severidad documentada que indique quién es responsable de cada escenario.
Repetí la auditoría cada vez que cambie una variable crítica del sistema logístico: carriers, tarifas, reglas de ruteo, integraciones o depósitos operativos.
Volvé a validar la impresión de etiquetas, las cancelaciones, los webhooks, el tracking, las devoluciones, la facturación y las notificaciones al cliente. Si hay cambios importantes en la operación, reentrená los modelos de detección de anomalías y comprobá que el flujo siga estable para evitar duplicados o fallos en los datos.
Auditá por región o depósito. Hacé pruebas piloto y fijá umbrales claros para frenar la expansión si hay fallas. Automatizá los controles preventivos y monitoreá errores técnicos, stock y conectividad con alertas en tiempo real.
Aislá las fallas persistentes, limitá los permisos según el rol y mantené probados los procedimientos de recuperación y reversión. Después de una parada de emergencia, retomá solo tras una inspección técnica validada. Realizá auditorías semanales durante los primeros 30 días y, después, mensuales.