Para controlar el riesgo de proveedores en mi e-commerce, empiezo por tres preguntas: qué datos reciben, qué pueden hacer y cómo les corto el acceso. Les asigno un responsable y reviso sus permisos antes de conectar una app, agencia o automatización de WhatsApp.
Mi gestión cubre toda la relación:
En Argentina, la Ley 25.326 no me permite desentenderme de los datos por dejarlos en manos de un tercero. Por eso, <u>firmar un contrato no alcanza</u>: necesito comprobar que los controles funcionan. Las revisiones trimestrales para proveedores críticos son una pauta interna, no un plazo legal general.
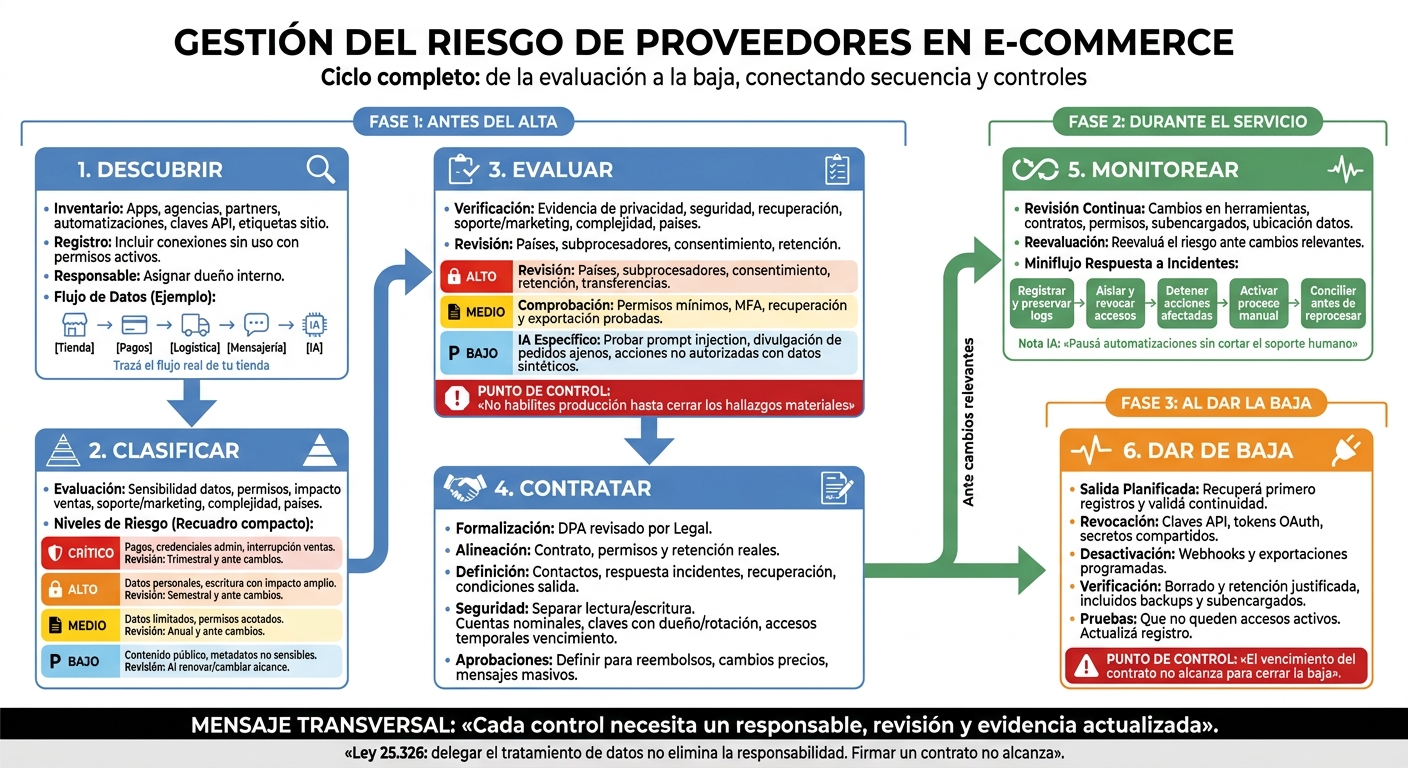
Vendor risk management para e-commerce: ciclo de control
Antes de habilitar una app, agencia, partner o automatización, comprobá si accede a datos de clientes o afecta ventas o cobros. Seguí este ciclo: descubrir → clasificar → evaluar → contratar → monitorear → dar de baja. Asigná un responsable interno a cada proveedor y definí la aprobación según su riesgo. Primero, distinguí los proveedores críticos de los secundarios.
Cruzá las apps instaladas, las cuentas de agencias, las claves API y las etiquetas del sitio con los contratos vigentes. Registrá también las conexiones que ya no se usan, pero siguen teniendo permisos.
Después, trazá el recorrido tienda → pagos → logística → mensajería → IA. Detallá qué campos salen, quién los recibe y dónde se almacenan. Indicá también qué proceso de ventas o soporte se interrumpe si falla cada conexión.
| Campo del registro | Para qué sirve | Responsable interno |
|---|---|---|
| Proveedor, responsable y finalidad | Identificar quién responde y justificar el uso de datos | Área contratante y responsable de datos |
| Integración y datos compartidos | Ubicar APIs, webhooks y campos enviados | Desarrollo |
| Permisos y acciones | Diferenciar lectura, escritura y administración | Seguridad |
| Países donde se alojan los datos | Revisar transferencias internacionales | Legal |
| Subprocesadores | Saber quién más procesa los datos | Compras y Legal |
| Contrato y vencimiento | Programar revisiones antes de renovar | Compras |
| Dependencias operativas | Detectar qué ventas o tareas quedarían afectadas | Operaciones |
Clasificá a cada proveedor por sensibilidad de los datos, permisos, impacto en ventas, soporte y marketing, complejidad técnica y países involucrados. No te guíes solo por su categoría: una conexión de solo lectura también puede ser riesgosa si expone datos personales.
Usá estas frecuencias como pauta interna.
| Nivel | Exposición | Controles mínimos | Revisión propuesta |
|---|---|---|---|
| Crítico | Pagos, credenciales administrativas o interrupción de ventas | Evaluación completa, permisos mínimos y recuperación probada | Trimestral y ante cambios relevantes |
| Alto | Datos personales o acciones de escritura con impacto amplio | Revisión de privacidad, MFA y pruebas de seguridad | Semestral y ante cambios relevantes |
| Medio | Datos limitados y permisos acotados | Validar finalidad, accesos y retención | Anual y ante cambios relevantes |
| Bajo | Contenido público o metadatos no sensibles | Confirmar alcance y responsable | Al renovar o cambiar el alcance |
Una vez asignado el nivel, pedí evidencia antes de firmar.
Pedí documentos y pruebas: las respuestas comerciales no alcanzan. Legal debe revisar qué datos se exportan, quién los recibe y para qué los usa, además de las condiciones de retención y transferencia. También debe comprobar cómo se propaga la revocación del consentimiento en WhatsApp, CRM y etiquetas del sitio.
Si el proveedor aloja datos fuera de Argentina, revisá el contrato cada tres meses para asegurar el cumplimiento local y de marcos como GDPR o CCPA/CPRA. SOC 2 Type II o ISO 27001 ayudan, pero revisá su alcance, período y excepciones.
| Evidencia | Quién la revisa | Cuándo escalar o bloquear |
|---|---|---|
| Acuerdo de tratamiento, países, subprocesadores, registros de consentimiento y propagación de bajas | Legal y responsable de datos | Destinos desconocidos o bajas de consentimiento que no se propagan |
| TLS 1.3 en tránsito, mTLS para microservicios internos, MFA, JWT de corta duración y rotación de refresh tokens | Seguridad | Claves expuestas o acceso a pedidos ajenos al cambiar un identificador |
| Controles de IA, Zero Trust y minimización de datos para entrenamiento | Seguridad y responsable de datos | Uso secundario sin aclarar o endpoints de IA sin autenticación |
| Respuesta a incidentes y compromisos de servicio | Seguridad y Operaciones | Responsabilidades o canales de aviso indefinidos |
| Backups, restauraciones probadas, política de reintentos de webhooks y cola de fallos (DLQ) | Desarrollo y Operaciones | Recuperación sin probar o eventos fallidos sin mecanismo de recuperación |
Si algo no cierra, frená el alta hasta resolverlo.
Checklist de aprobación: finalidad validada; accesos y datos reducidos al mínimo; revisión legal completa; hallazgos cerrados; recuperación y exportación probadas. Si quedan riesgos pendientes, documentá la medida compensatoria, el responsable y la fecha límite. Bloqueá el acceso productivo hasta cerrar la brecha.
Con la evidencia validada, llevá las exigencias al contrato y a los permisos. Cada hallazgo debe quedar cubierto por una cláusula o un control técnico, con responsable y evidencia. Registrá quién aprueba desde Negocio, Tecnología, Seguridad y Legal, y en qué fecha. Toda excepción temporal debe tener alcance, vencimiento, aprobación ejecutiva y controles compensatorios. Nunca puede justificar incumplimientos legales.
Formalizá un acuerdo de tratamiento de datos (DPA) revisado por Legal. Debe establecer instrucciones, campos permitidos, finalidad, confidencialidad, seguridad, retención y límites al uso secundario. También debe cubrir subencargados, aviso previo de cambios, transferencias internacionales y asistencia para atender derechos según la Ley 25.326 y los requisitos aplicables de la AAIP. El contrato debe coincidir con los permisos y la retención reales.
Fijá un plazo de aviso de incidentes de hasta 24 horas desde la confirmación, con contactos y actualizaciones. Acordá niveles de servicio, RTO - tiempo para recuperar el servicio - , RPO - pérdida de datos tolerable - y auditorías acotadas. Para la salida, exigí una exportación que puedas usar y un borrado verificable. Cualquier retención debe estar justificada.
Después de firmar, traducí esas obligaciones en accesos concretos.
Separá los permisos de lectura y escritura. Usá cuentas nominales, sin credenciales administrativas compartidas, limitá el acceso a producción y fijá vencimientos para los accesos temporales. Cada clave API debe tener dueño, alcance y calendario de rotación. No guardes secretos en logs.
Probá los cambios fuera de producción. Exigí aprobación para reembolsos que superen el umbral definido, cambios de precios y mensajes masivos: estas acciones afectan ventas, soporte y cobros. Registrá quién aprobó, cuándo y qué pedido o cliente resultó afectado por cada acción.
Checklist de acceso: aprobación documentada; contrato firmado; campos y retención validados; cuentas nominales; permisos separados; accesos temporales con vencimiento; claves inventariadas y rotación activa; reglas de aprobación probadas; y contactos definidos para incidentes, recuperación, soporte humano y baja. Volvé a revisarlo después de cambios relevantes o renovaciones.
Si el proveedor usa IA para vender o responder, sumá pruebas de abuso y límites de acción. Cada automatización con IA es otro proveedor con acceso a datos y decisiones. Si usás Burbuxa para ventas y soporte por WhatsApp e Instagram, verificá qué datos ve, cuánto tiempo los retiene, si entrena modelos compartidos y qué acciones registra.
Definí límites para descuentos y reembolsos, y en qué casos debe intervenir una persona. Antes del alta, usá datos sintéticos para probar intentos de prompt injection, divulgación de pedidos ajenos y acciones sin autorización. No habilites producción hasta cerrar los hallazgos materiales. Comprobá también que puedas pausar las automatizaciones sin cortar el soporte humano.
Con los permisos ya limitados y el proveedor en producción, monitoreá los cambios y frená los desvíos apenas los detectes.
Revisá al menos cada trimestre los cambios en herramientas y contratos/DPA, la activación de etiquetas en Home y Checkout y la propagación de la revocación del consentimiento. También mantené actualizado el inventario de endpoints de la API.
Si se incorpora una herramienta o cambia la arquitectura, los subencargados o la ubicación de los datos, reevaluá el riesgo de inmediato.
Para el monitoreo continuo, apuntá a un MTTD menor a 15 minutos y un MTTR menor a 1 hora. Investigá los errores de API superiores al 1 %–2 % durante 5 minutos y priorizá las tareas críticas y las alertas sensibles. Cuando el consumo de API alcance el 70 %–80 % del límite, activá el modo degradado y pausá las tareas en segundo plano.
Si detectás un desvío que afecta datos, pedidos, campañas o stock, activá este protocolo con responsables definidos:
Legal debe evaluar las obligaciones de notificación aplicables. Para cerrar el incidente, revisá la causa, el impacto y las correcciones.
Cuando el proveedor sale, cerrá sus accesos y verificá que no quede nada activo. Si la salida está planificada, recuperá primero los registros y validá la continuidad de ventas, soporte y automatizaciones.
El vencimiento del contrato no alcanza para cerrar la baja: exigí evidencia de cada acción.
| Acción de baja | Responsable | Evidencia de cierre | Proceso afectado |
|---|---|---|---|
| Recuperar registros | Operaciones | Exportación verificable | Ventas y soporte |
| Validar el flujo migrado | Operaciones | Prueba de continuidad | Ventas, soporte y automatizaciones |
| Revocar claves API, tokens OAuth y secretos compartidos | Tecnología | Registro de revocación | Integraciones |
| Desactivar webhooks y exportaciones programadas | Tecnología y Marketing | Configuración deshabilitada y ausencia de nuevas ejecuciones | Campañas y sincronización |
| Confirmar borrado y retención justificada, incluidos backups y subencargados | Legal y Seguridad | Confirmación documentada de datos, alcance y plazos | Datos de clientes |
| Verificar que no queden accesos activos | Seguridad | Pruebas de acceso denegado y revisión de endpoints | Todo el stack |
| Actualizar el registro de proveedores | Seguridad | Registro de baja completo | Todo el stack |
Una vez definidos los controles, asigná un responsable por proveedor. Si el equipo es chico, documentá qué roles concentra cada persona. Operaciones mantiene el registro y la sincronización; IT y Seguridad gestionan accesos e incidentes; Legal se ocupa de contratos y DPA; Marketing, del consentimiento y las etiquetas del sitio; y Soporte, de la privacidad de los canales. Compras y Finanzas llevan los costos, los vencimientos y la salida, mientras que el responsable ejecutivo del riesgo define las prioridades.
Con los responsables asignados, mantené cada ficha al día: riesgo, responsables, vencimientos y evidencias. Ajustá la frecuencia de las revisiones al riesgo de cada proveedor. Cada control necesita un responsable, revisión y evidencia actualizada para sostener ventas, soporte y marketing sin perder el control.
Antes de sumar más herramientas, organizá las que ya tenés. Armá un inventario de todos los endpoints (puntos de conexión) y sistemas que reciben datos. Clasificalos según su nivel de riesgo.
Después, reuní la información de clientes, pedidos e inventario en una única fuente de verdad, sincronizada en tiempo real. Burbuxa te facilita este paso al centralizar tus canales de venta y soporte, como WhatsApp e Instagram.
Centralizá la información para reducir errores. Usá automatizaciones con límites claros y derivación a una persona cuando aparezcan casos límite.
Para las integraciones y APIs, armá un inventario de endpoints y deshabilitá los que no necesites. Aplicá OAuth 2.0/JWT con tokens de corta duración, cifrado TLS/mTLS, rate limiting y monitoreo constante para prevenir interrupciones por ataques.
Centralizá el consentimiento y propagá las bajas a todos los canales al instante. Así podés mantener el cumplimiento sin pausar las campañas.
No lo pongas en producción todavía. Actualizá el inventario de proveedores y exigí DPAs/contratos, junto con evidencias de cómo gestionan los datos, los accesos y el consentimiento.
Registrá en un lugar central quién aprobó qué y cuándo. Bloqueá los tags y las herramientas por categoría hasta contar con la aprobación: dejar de activarlos no alcanza si no hay trazabilidad. Exigí gobernanza técnica - autenticación, límites de solicitudes y auditorías - y auditá la integración antes de activarla.